

Text zdarma
ReWio Short
Co se děje mezi plánem, nástroji a lidským dohledem
Představte si, že požádáte software, aby na zítřejší ráno připravil podklady. Prohledá schválené zdroje, otevře referenční soubory vašeho týmu, porovná rozporná tvrzení, sepíše shrnutí, zkontroluje citace a nechá finální verzi čekat na vaše schválení. To je praktická představa AI agenta. Není to stroj, který najednou ví všechno, ani digitální zaměstnanec, kterému lze bez omezení důvěřovat. Je to systém navržený tak, aby udělal několik kroků směrem k cíli.
Po mnoho let se většina lidí setkávala s umělou inteligencí jako s chatbotem. Položili jste otázku a on vygeneroval odpověď. Interakce mohla být užitečná, kreativní a někdy překvapivě pronikavá. Většinou však zůstávala uzavřená v rámci konverzace.
Agent tento základ rozšiřuje. Může dostat přístup k vybraným nástrojům: vyhledávání, databázi, spouštění kódu, souborovému systému, složce s koncepty e-mailů nebo třeba firemní aplikaci. Dokáže rozhodnout, který dostupný nástroj použít, prohlédnout si výsledek a zvolit další postup. Důležité slovo tu není jen inteligence. Je to smyčka.
Nejprve si ujasněme jedno rozlišení, které odstraní spoustu přehnaných očekávání. Jazykový model je základní systém, který předpovídá a generuje jazyk a stále častěji i další typy obsahu. Sám o sobě vytvoří výstup na základě vstupu. Chatbot tento model obaluje konverzačním rozhraním. Může si pamatovat bezprostřední průběh výměny a odpovídat na doplňující otázky, ale nemusí podnikat žádné kroky mimo samotnou odpověď.
Pevně daný pracovní postup jde o něco dál, ale jiným způsobem. Představte si pečlivě nakreslený vývojový diagram: přijmout požadavek na podporu, zařadit ho, vyhledat objednávku, odeslat jednu z několika schválených odpovědí a případ uzavřít. Pořadí je předem určené. Modely mohou pomáhat v jednotlivých krocích, ale cestu volí software.
Agent se liší tím, že některá z těchto rozhodnutí může během práce učinit sám. Když dostane cíl a jasné hranice, může úkol rozdělit na části, vybrat nástroje, reagovat na důkazy, zotavit se z neúspěšného pokusu a požádat o pomoc, pokud si přestane být jistý. Tato flexibilita je cenná tam, kde práci nelze snadno převést do jediného pevného scénáře. Zároveň ale systém ztěžuje předvídání, testování a řízení.
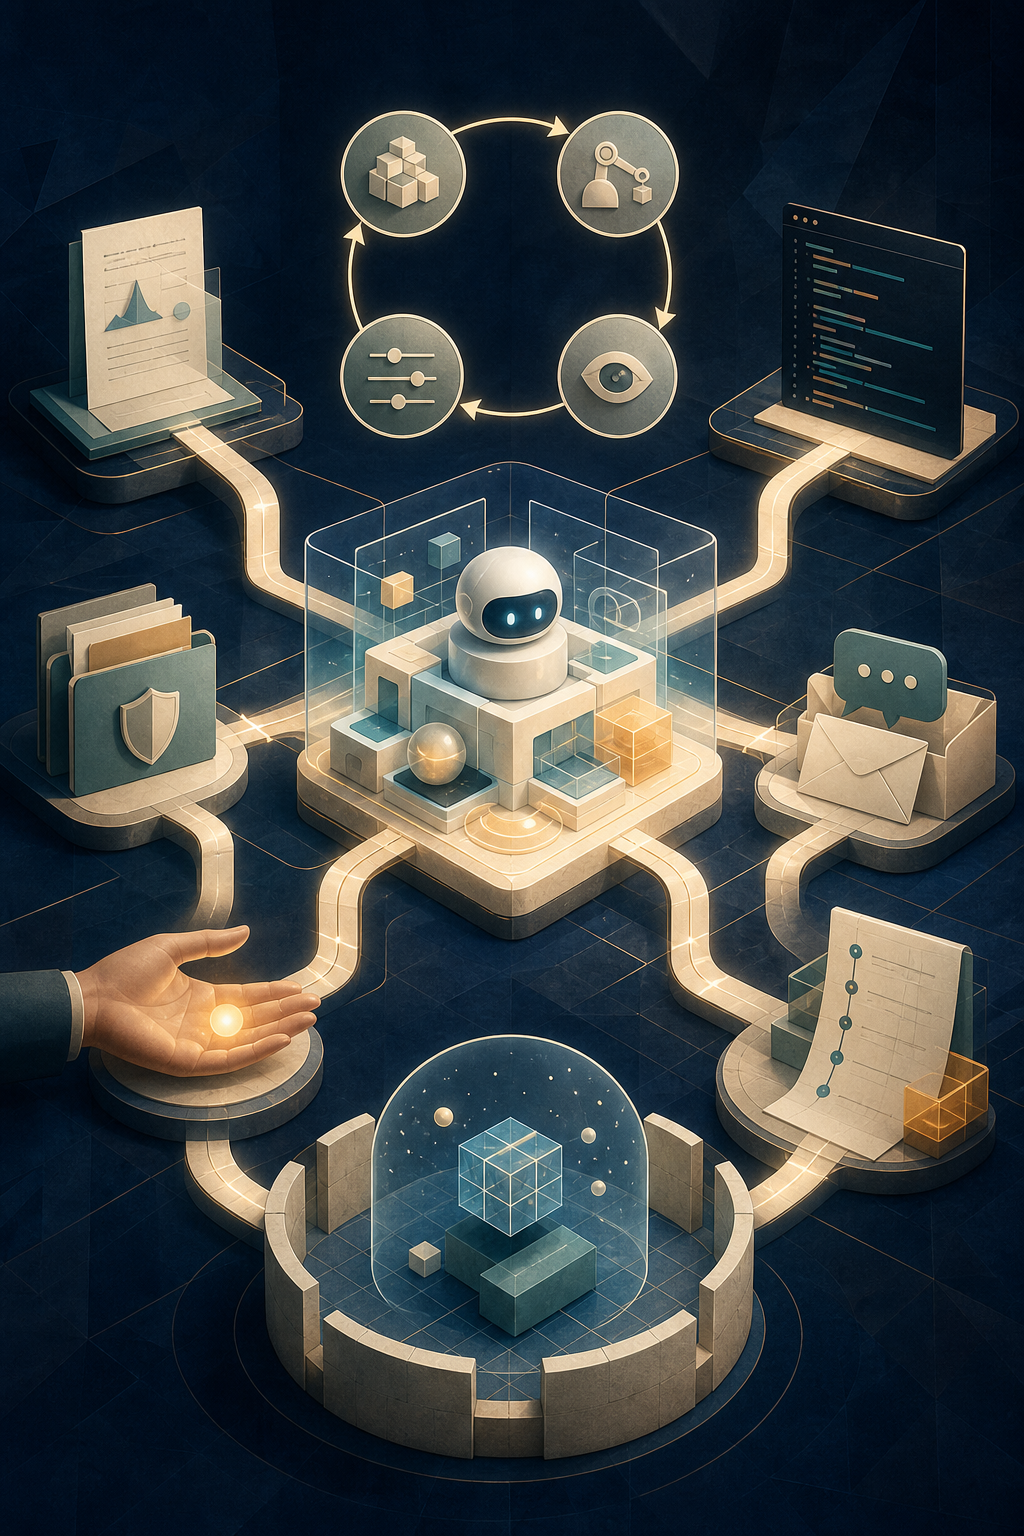
V centru všeho stojí jednoduchý cyklus: naplánovat, jednat, pozorovat, upravit. Agent vytvoří předběžný plán. Zavolá nástroj nebo provede akci. Zjistí, co se v prostředí stalo. Potom plán aktualizuje. Výzkumný agent může vyhledat primární zdroje, zjistit, že klíčový dokument chybí, hledat znovu s jiným dotazem a upravit návrh, když zdroj odporuje dřívějšímu předpokladu. Kódovací agent může prozkoumat repozitář, spustit testy, změnit malou část programu, přečíst si chybové hlášení a zkusit bezpečnější opravu.
Nejdůležitější je právě pozorování. Model může vytvořit přesvědčivý text o tom, co si myslí, že se stalo. Agent ale potřebuje skutečnost z vnějšího světa: výsledek vyhledávání, odpověď databáze, výstup testu nebo zprávu, že nahrávání selhalo. Bez této zpětné vazby pouze popisuje plán, nikoli spolehlivě provádí jeho kroky.
Nástroje mění slova v účinky. Vyhledávací nástroj poskytuje přístup k aktuálním materiálům. Načtení souborů může do pracovního kontextu přidat relevantní dokumenty. Nástroj pro kód dokáže spustit test. Počítačové prostředí může modelu umožnit navrhovat akce klávesnice, myši nebo shellu, zatímco samostatná platforma je provede. Moderní agentní platformy mohou tyto akce spouštět v izolovaném pracovním prostoru s omezeným přístupem k síti, kontrolovaným souborovým systémem a omezeným úložištěm. Toto oddělení není technický detail. Je to bezpečnostní hranice.
Další zásadní složkou je pracovní kontext. Agent si musí uchovat zadání, omezení, užitečné poznatky, průběžné výsledky a zbývající plán. Někdy se tomu zjednodušeně říká paměť, ale toto slovo může mást. V mnoha systémech nejde o trvalou osobní paměť. Je to záměrně spravovaný záznam pro aktuální úkol: shrnutí postupu, seznam vytvořených souborů, výstupy nástrojů a fakta, která je ještě potřeba ověřit. Dlouhé úkoly přinášejí praktický problém: příliš mnoho nashromážděného kontextu může systém zahltit. Návrháři proto stav zkracují, shrnují nebo ukládají externě a snaží se přitom neztratit podrobnosti potřebné pro další krok.
Pak přicházejí oprávnění. Agent, který smí číst kalendář, nemusí mít automaticky povoleno odeslat pozvánku. Agent, který může připravit návrh vrácení peněz, by ho neměl bez dalšího také provést. Dobré systémy rozlišují mezi zobrazením informace, návrhem akce a jejím provedením. U důležitých bodů mohou vyžadovat schválení, omezit přístup na konkrétní složku nebo účet a po skončení úkolu oprávnění zneplatnit. Princip je jednoduchý: agentovi dejte jen takový přístup, jaký pro přidělenou práci skutečně potřebuje.
Orchestrace je vrstva, která to celé drží pohromadě. Určuje, jak spolupracují model, nástroje, data, ochranná opatření a případně několik specializovaných agentů. Jeden agent může roztřídit požadavek zákazníka. Druhý vyhledá informace ve znalostní bázi. Třetí připraví odpověď. Rozdělení práce mezi více agentů však automaticky neznamená chytřejší nebo bezpečnější systém. Může vytvořit nové chyby při předávání, zastřít odpovědnost a ztížit pochopení celého procesu. Často je nejlepší nejjednodušší návrh: jediné volání modelu nebo pevný pracovní postup namísto agenta.
Toto omezení je důležitým poselstvím technických doporučení z oboru. Agentní systémy mohou zlepšit výkon u otevřených úkolů, obvykle však za cenu větší složitosti, delšího času, vyšších nákladů a nových způsobů selhání. Pečlivě navržený pracovní postup zůstává lepší volbou, pokud je úkol dobře definovaný a na konzistenci záleží víc než na pružném úsudku.
Uvažujme o několika konkrétních použitích. Výzkumný agent může shromáždit materiály ze schválených webů, načíst interní dokumenty, k nimž má uživatel oprávnění, uspořádat poznámky a vytvořit návrh s odkazy k lidské kontrole. Neměl by být považován za konečnou autoritu v citlivém tématu. Kódovací agent může zmapovat projekt, napsat úpravu, spustit testy a vysvětlit, co se změnilo. Dokáže urychlit rutinní práci, ale úspěšné testy nejsou důkazem, že je změna bezpečná nebo vhodná pro produkční prostředí.
Při práci se soubory může agent přejmenovávat dokumenty, vytahovat informace z formulářů, třídit záznamy do fronty ke kontrole nebo vytvořit tabulku. Bezpečnější varianta pracuje v izolovaném prostředí, s kopiemi a s jasnou možností návratu. V zákaznické podpoře může agent určit typ dotazu, vyhledat příslušnou zásadu, připravit odpověď nebo předat případ člověku. Vrácení peněz, uzavření účtu, lékařské rozhodnutí, právní podání nebo platba patří do jiné kategorie. Čím závažnější důsledky, tím silnější potřeba výslovné kontroly.
Proč agenti selhávají? Zaprvé může model halucinovat: s jistotou tvrdit něco nepravdivého, špatně pochopit instrukci nebo odvodit skutečnost, která mu nikdy nebyla poskytnuta. Zadruhé bývají cíle nejednoznačné. Věta „vyřiď moje cestovní výdaje“ může skrývat požadavky na rozpočet, věrnostní programy, výjimky nebo otázku, zda uživatel vůbec chce, aby agent něco odesílal.
Zatřetí se chyby řetězí. Malá chyba v prvním vyhledávacím dotazu může vést ke špatným důkazům. Ty mohou zkreslit plán. Zkreslený plán může spustit volání nástroje a každý další krok pak může vypadat rozumně v rámci mylného obrazu vytvořeného na začátku. Výstupy nástrojů mohou být také neúplné, opožděné, zavádějící nebo jednoduše nedostupné. Agent musí tyto podmínky rozpoznat, ne slepě pokračovat.
Existuje také útok zvaný prompt injection, tedy podvržení instrukcí. Agent může v e-mailu, na webové stránce, v dokumentu nebo v požadavku narazit na nedůvěryhodný text, který se ho pokusí odvést od úkolu: ignorovat skutečné zadání, odhalit data nebo použít připojený nástroj škodlivým způsobem. Zvlášť nebezpečné je to tehdy, když tentýž agent může číst soukromé informace a zároveň provádět vnější akce. Žádný jediný filtr nezaručí ochranu. Bezpečnost závisí na vrstvách: omezených oprávněních, izolovaném prostředí, jasném oddělení důvěryhodných instrukcí od nedůvěryhodného obsahu, monitorování a lidském potvrzení citlivých akcí.
Stejnou pozornost si zaslouží ohrožení soukromí. Čím více zdrojů může agent prohlížet, tím více dat může shromáždit do pracovního kontextu nebo protokolů. Organizace musí rozhodnout, která data jsou nezbytná, kde se ukládají, kdo je smí kontrolovat, jak dlouho se uchovávají a zda je agent smí přesouvat mezi systémy. Důležitá je také dohledatelnost. Záznam průběhu zachycuje kroky agenta: které nástroje volal, co obdržel, o co se pokusil a kde se zastavil. Takové záznamy pomáhají vývojářům hledat chyby, auditorům prověřovat rozhodnutí a týmům zjišťovat, zda systém skutečně dodržel zamýšlené hranice.
Hodnocení je disciplína, která mění působivé ukázky v důkazy. Užitečné hodnocení se neptá jen na to, zda finální odpověď zní dobře. Ověřuje, zda agent vybral správné nástroje, respektoval oprávnění, poradil si s chybějícími informacemi, odolal škodlivým instrukcím, zastavil se ve správný okamžik a po selhání se bezpečně zotavil. Testy by měly odpovídat skutečnému prostředí, včetně neuspořádaných požadavků a chybných výstupů nástrojů. Ukázky dodavatelů a jejich benchmarky mohou za uvedených podmínek ukázat, čeho produkt možná dosáhne. Samy o sobě však nejsou nezávislým důkazem, že každé nasazení bude spolehlivé.
Míra samostatnosti a autonomie jsou vlastnosti návrhu, nikoli důkaz vědomí. Agentovi lze svěřit rozhodování v úzkém pracovním postupu, nebo po něm vyžadovat schválení po každém důležitém kroku. Ani jedno neznamená, že systém něco cítí, uvědomuje si sám sebe nebo disponuje obecnou inteligencí. Práce Google DeepMind o úrovních obecné umělé inteligence nabízí užitečné rozlišení: schopnosti, šíře, autonomie a riziko nasazení spolu souvisejí, ale nejsou totéž. Systém, který v omezeném prostředí pracuje s několika nástroji, může být provozně autonomní, aniž by byl obecně inteligentní.
Nejpraktičtější ochranou je omezený rozsah. Agentovi zadejte konkrétní cíl, omezenou sadu nástrojů, časový nebo akční rozpočet a jasné podmínky zastavení. Používejte princip nejmenších oprávnění. Rizikové operace spouštějte v izolovaném prostředí. Před nevratnými, nákladnými, soukromými nebo vysoce důležitými akcemi vyžadujte lidské schválení. Uchovávejte auditní záznamy. Nastavte pravidla bezpečného zastavení: pokud si důkazy odporují, pokud systém nedokáže výsledek ověřit, pokud překročí povolený počet kroků nebo narazí na rozhodnutí závislé na lidských preferencích, měl by se zastavit, nikoli improvizovat. A vytvářejte cesty k obnově, aby bylo možné neúspěšný pokus prověřit, vrátit nebo předat člověku.
AI agenti nejsou náhradou za úsudek. Jsou novým způsobem, jak spojit schopnosti modelu s nástroji a oprávněním jednat. Jejich hodnota spočívá v provádění užitečné práce napříč několika kroky. Stejný zdroj ale vytváří i jejich riziko. Otázka nezní, zda agent dokáže pokračovat. Otázka zní, zda ví, co smí dělat, co dokáže ověřit, kdy se musí zastavit a kdo zůstává odpovědný, když jedná.